Organización
Para qué sirve
El grupo Organización del menú lateral reúne las pantallas donde se define quién es quién en STU y qué puede hacer cada persona: los Usuarios, los Roles (con sus permisos), los Equipos y las Áreas (el organigrama). También incluye Mi perfil, donde cada persona edita sus propios datos.
Estas pantallas están pensadas para quienes administran el sistema. Un usuario común normalmente no las necesita, salvo Mi perfil.
Quién puede usarla
Cada pantalla exige un permiso de lectura distinto (ver Qué hay en esta sección). Los cuatro ítems del grupo Organización se muestran en el menú a todas las personas que ingresaron al sistema, pero si no tenés el permiso correspondiente, al entrar ves el aviso "No tenés acceso a esta sección". En ese caso, pedile a una persona administradora que te asigne el permiso.
Dónde encontrarla
Menú lateral > grupo Organización > Equipos, Roles, Usuarios, Áreas. Mi perfil se abre desde el menú del avatar (arriba a la derecha) > Editar perfil.
Qué hay en esta sección
| Tema | Descripción | Permiso para verla | Link |
|---|---|---|---|
| Usuarios | Nómina de usuarios internos: alta, edición, activación, roles y equipos de cada persona, permisos efectivos. | Consultar usuarios (user:read) |
Usuarios |
| Roles | Conjuntos de permisos con nombre y alcance; a quién se asignan. | Consultar roles (role:read) |
Roles |
| Equipos | Grupos de personas que pertenecen a un área y reciben roles. | Consultar equipos (team:read) |
Equipos |
| Áreas | Organigrama de la institución (áreas y subáreas) y clave de cada área. | Consultar áreas (area:read) |
Áreas |
| Mi perfil | Tus datos personales, contacto y foto. | Consultar usuarios (user:read) para cargar; Actualizar usuarios (user:update) para guardar |
Mi perfil |
Mini-índice de esta página: Conceptos clave, Cómo se combinan las piezas, Regla de asignación, Orden recomendado de trabajo, Reglas generales.
Conceptos clave
Usuario interno y usuario externo
Toda persona con acceso a STU es un usuario, con un correo único. Cada usuario es de uno de estos dos tipos:
| Tipo | Quién es | Cómo ingresa |
|---|---|---|
| Interno | Personal de la universidad (docentes, nodocentes, agentes que resuelven solicitudes, administradores). | Con su cuenta institucional. |
| Externo | Estudiantes u otras personas ajenas al personal. | Con el método externo habilitado por la institución; consultá a quien administra el acceso. |
Qué administra esta sección
Las pantallas de Usuarios trabajan con la nómina de usuarios internos: la lista muestra solo internos y los usuarios que se crean desde Crear usuario son internos. Los usuarios externos no se dan de alta ni se listan desde acá.
Permiso
Un permiso es una autorización puntual para hacer una acción, por ejemplo "consultar usuarios" o "crear áreas". Los permisos vienen definidos por el sistema: no se crean ni se editan desde la pantalla, solo se eligen al armar un rol. Se identifican con una clave técnica del estilo recurso:acción (por ejemplo user:read). La lista completa está en Permisos.
Rol
Un rol es un conjunto de permisos con un nombre (por ejemplo "Agente de soporte"). Es la unidad que se asigna a personas o a equipos. Cada rol tiene además un alcance que define dónde valen sus permisos y a quién se puede asignar. Ver Roles.
Roles según la institución
Quien administra define los roles de negocio y combina sus permisos según las funciones de cada persona.
Alcance
El alcance de un rol responde a la pregunta "¿sobre qué cosas valen estos permisos?". Se elige al crear el rol y no se puede cambiar después:
| Alcance | Se asigna a | Los permisos valen... |
|---|---|---|
| Global | Usuarios (directo) | Sin límite de área por el alcance del rol. El acceso operativo a tickets puede exigir además pertenencia a un equipo y lectura sobre el ticket. |
| Propio | Usuarios (directo) | Solo sobre lo que es de la propia persona (por ejemplo, sus solicitudes). |
| Equipo | Equipos | En el área del equipo y, si se activa Hereda a subáreas, también en las subáreas activas. |
Equipo
Un equipo es un grupo de usuarios que pertenece a una única área. A un equipo se le asignan roles de alcance Equipo, y todas las personas que lo integran reciben esos permisos en el área del equipo. Ver Equipos.
Área
Un área es un nodo del organigrama de la institución (por ejemplo "Tecnología" o una dependencia dentro de ella). Las áreas se organizan en niveles: un área puede tener un área padre y subáreas. Cada área tiene una clave (identificador corto) que se usa como prefijo del número de las solicitudes. Ver Áreas.
Permisos efectivos
Los permisos efectivos de una persona son la suma de:
- Los permisos de sus roles directos (alcance Global o Propio).
- Los permisos de los roles de sus equipos (alcance Equipo), en el área de cada equipo.
En el detalle de cada usuario se ve la tabla Permisos efectivos, con el alcance, el área y quién otorga cada permiso. Es la mejor herramienta para averiguar por qué alguien puede (o no puede) hacer algo.
Importante
Los cambios de roles, equipos o permisos pueden requerir que la persona afectada renueve su sesión o vuelva a ingresar. Si el acceso esperado no aparece después, revisá sus Permisos efectivos y las áreas de sus equipos.
Cómo se combinan las piezas
Permisos  ->  agrupados en un Rol  ->  el Rol se asigna:
                                        - directo a un Usuario (alcance Global o Propio), o
                                        - a un Equipo (alcance Equipo): sus integrantes lo reciben en el área del equipo
Un Equipo pertenece a un Área  ->  las Áreas forman el organigrama (padre / subáreas)
Ejemplo. El equipo "Soporte" pertenece al área "Tecnología". Se le asigna un rol de alcance Equipo con el permiso de consultar solicitudes (ticket:read) y Hereda a subáreas activado. Todas las personas que integran "Soporte" ven las solicitudes de "Tecnología" y de sus subáreas activas. Un rol Global no limita el permiso a un área por su alcance; para operar tickets también se comprueban las áreas de trabajo y el acceso al pedido. Y con un rol Propio solo ve sus propias solicitudes.
Regla de asignación: sin permiso, esa parte se ignora
Al crear o editar usuarios, equipos y roles, la pantalla puede mostrar secciones para asignar cosas (roles, usuarios, equipos, permisos). Cada asignación tiene su propio permiso:
| Qué asignás | Permiso necesario |
|---|---|
| Roles a usuarios, roles a equipos, o usuarios/equipos a un rol | Asignar roles (role:assign) |
| Integrantes de un equipo (usuarios en equipos) | Actualizar integrantes de equipos (team:update-members) |
| Permisos dentro de un rol | Actualizar permisos de roles (role:update-permissions) |
| Qué equipos quedan activos en un área | Actualizar equipos (team:update) |
Importante
Si no tenés el permiso de asignación correspondiente, esa parte del cambio se ignora en silencio, sin mostrar ningún error: se guarda igual el resto (nombre, datos, etc.) y se conserva lo que ya estaba asignado. Al crear, simplemente no se asigna nada de esa parte. Por eso, si guardás y no ves el cambio de asignación esperado, revisá primero si tenés el permiso.
Como ayuda, la pantalla oculta algunas secciones cuando no tenés el permiso (por ejemplo, la sección Roles del alta de usuario solo aparece con role:assign).
Orden recomendado de trabajo
- Armar las Áreas (organigrama).
- Crear los Equipos dentro de cada área.
- Crear los Roles: de alcance Equipo para permisos por área, y Global o Propio para permisos directos a personas.
- Crear los Usuarios, asignándolos a al menos un equipo.
- Verificar en el detalle del usuario la tabla Permisos efectivos.
Reglas generales
- Nada se elimina. Usuarios, roles, equipos y áreas solo se desactivan (y se pueden volver a activar). Al desactivar, los permisos que llegaban por esa entidad dejan de aplicarse en la próxima sesión, pero las relaciones se conservan y vuelven al reactivar.
- Las listas comparten el mismo estilo: botón de alta arriba a la derecha, filtros, tabla con paginación (Por página: 10, 15, 20, 30) y botones Ver y Desactivar/Activar en la columna Acciones.
- En los detalles, el botón Editar ... pasa la pantalla a modo edición, con Cancelar y Guardar en el encabezado. Los elementos que quitás quedan tachados (con Deshacer) y los que agregás llevan la marca Nuevo; todo se aplica recién al hacer clic en Guardar.
- Los cambios en estas pantallas quedan registrados en la Auditoría.
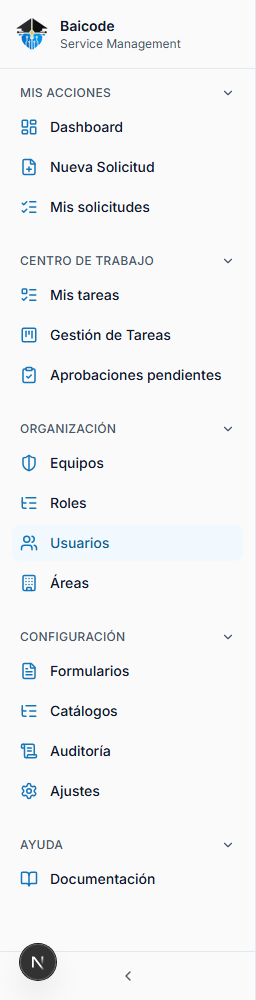
Menú lateral con Mis acciones, Centro de trabajo, Organización, Configuración y Ayuda.